

- 1 Haziran 2025
- 15
- 4
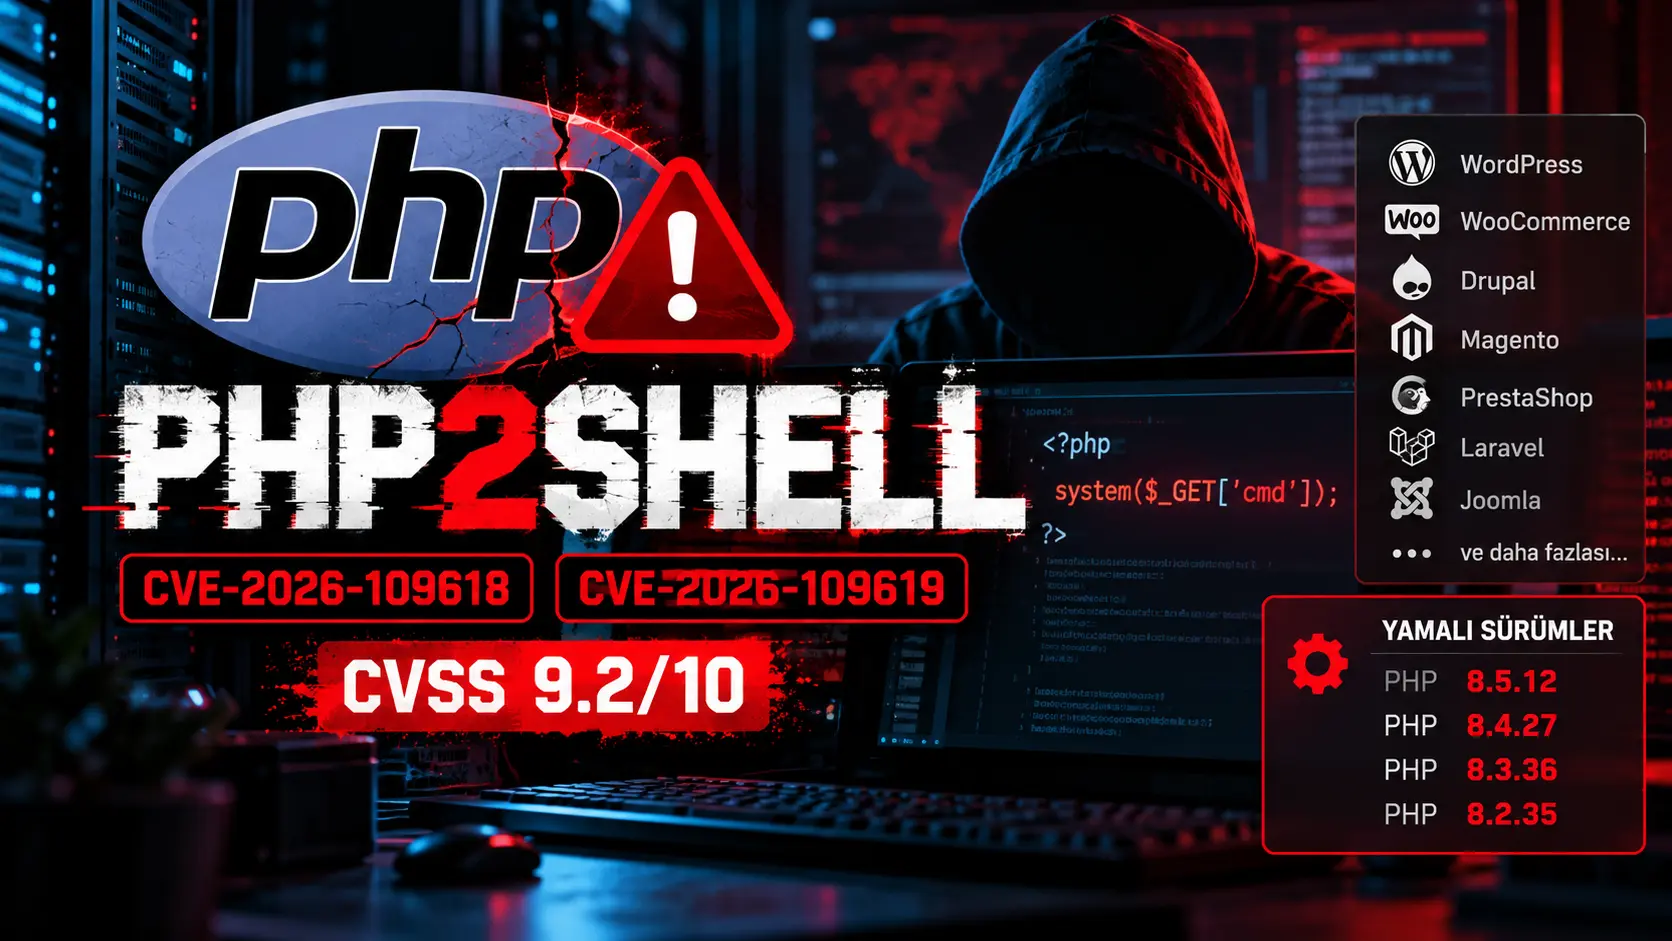
PHP tarafında ortaya çıkan iki kritik güvenlik açığı, PHP kullanan sunucular için önemli bir risk oluşturuyor. CVE-2026-109618 ve CVE-2026-109619 kodlarıyla takip edilen açıkların, uygun koşullarda uzaktan kod çalıştırılmasına (RCE) yol açtığı tespit edildi.
Özellikle paylaşımlı hosting hizmeti verenler, sunucu yöneticileri ve WordPress altyapısıyla çalışan site sahiplerinin konuyu gözden geçirmesinde fayda var!
PHP 8.1 ve daha eski sürümlerde ise kullanılan dağıtımın güvenlik desteği ayrıca kontrol edilmeli. Desteklenmeyen bir sürüm kullanılıyorsa güncel ve desteklenen bir sürüme geçiş planlanmalı.
<span>session.upload_progress.enabled = Off</span>
Bu ayar tek başına kesin çözüm değildir ve güvenlik yamasının yerini tutmaz. Dosya yükleme işlemlerinin sınırlandırılması ve sunucu loglarının incelenmesi de geçici önlemler arasında değerlendirilebilir.
Sunucu yöneticileri ise kurulu tüm PHP sürümlerini, PHP-FPM havuzlarını ve farklı PHP handler'larıyla çalışan siteleri kontrol etmeli. Yalnızca varsayılan PHP sürümünü güncellemek, sunucudaki tüm çalışma ortamlarının güncellendiği anlamına gelmez.
Güncelleme sonrasında web sitelerinin çalışması ve PHP süreçlerinin yeni paketlerle başladığı da doğrulanmalı.
Siz sunucularınızda veya sitelerinizde hangi PHP sürümünü kullanıyorsunuz? cPanel, CloudLinux, Plesk veya farklı bir altyapı kullananlar deneyimlerini paylaşabilir.
Özellikle paylaşımlı hosting hizmeti verenler, sunucu yöneticileri ve WordPress altyapısıyla çalışan site sahiplerinin konuyu gözden geçirmesinde fayda var!
Hangi sistemler etkileniyor?
PHP2Shell adıyla anılan bu güvenlik sorunu, PHP'nin belirli sürümlerindeki bir güvenlik açığıyla ilgili. WordPress, WooCommerce, Joomla, Drupal, Magento, PrestaShop ve Laravel gibi PHP tabanlı uygulamaların çalıştığı ortamlar, sunucuda kullanılan PHP sürümüne ve ilgili yapılandırmaya bağlı olarak risk altında olduğu belirtilmekte.Hangi PHP sürümleri kullanılmalı?
Duyuruda belirtilen güvenlik düzeltmesi içeren sürümler şunlar:- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
PHP 8.1 ve daha eski sürümlerde ise kullanılan dağıtımın güvenlik desteği ayrıca kontrol edilmeli. Desteklenmeyen bir sürüm kullanılıyorsa güncel ve desteklenen bir sürüme geçiş planlanmalı.
Güncelleme yapamayanlar ne yapabilir?
Güncelleme hemen mümkün değilse, geçici önlemler riski azaltmaya yardımcı olabilir. Örneğin PHP yapılandırmasında aşağıdaki ayar kontrol edilebilir:<span>session.upload_progress.enabled = Off</span>
Bu ayar tek başına kesin çözüm değildir ve güvenlik yamasının yerini tutmaz. Dosya yükleme işlemlerinin sınırlandırılması ve sunucu loglarının incelenmesi de geçici önlemler arasında değerlendirilebilir.
Hosting kullananlar ne yapmalı?
Paylaşımlı hosting kullanıyorsanız PHP sürümünüzün güncel olup olmadığını kontrol edin. Sunucu yönetimi size ait değilse hosting sağlayıcınızdan ilgili güvenlik düzeltmelerinin uygulanıp uygulanmadığını öğrenebilirsiniz.Sunucu yöneticileri ise kurulu tüm PHP sürümlerini, PHP-FPM havuzlarını ve farklı PHP handler'larıyla çalışan siteleri kontrol etmeli. Yalnızca varsayılan PHP sürümünü güncellemek, sunucudaki tüm çalışma ortamlarının güncellendiği anlamına gelmez.
Güncelleme sonrasında web sitelerinin çalışması ve PHP süreçlerinin yeni paketlerle başladığı da doğrulanmalı.
Siz sunucularınızda veya sitelerinizde hangi PHP sürümünü kullanıyorsunuz? cPanel, CloudLinux, Plesk veya farklı bir altyapı kullananlar deneyimlerini paylaşabilir.
Son düzenleme: